2026年11月12日
複雑・巧妙化するサイバー攻撃、サプライヤーも防止策に加えBCPの強化を 仕入れ先に啓発活動、改善へ伴走支援も
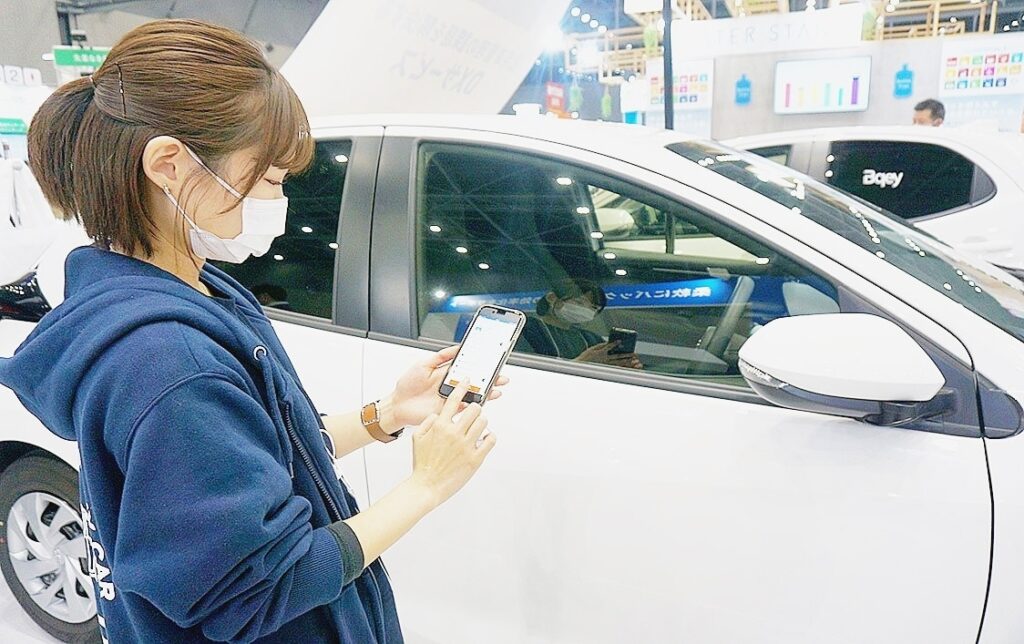
BtoC事業に進出するサプライヤーでは個人情報の漏えい対策も課題だ(写真は東海理化のデジタルキー)
国内で企業を狙ったサイバー攻撃が相次ぐ中、トヨタ自動車系サプライヤーをはじめ部品メーカー各社でもサイバーリスクへの対策が改めて見直されている。自動車メーカーや部品サプライヤーでは、身代金要求型ウイルスと呼ばれるランサムウエア攻撃により、大規模な生産停止に追い込まれた経験がある。生成AI(人工知能)の悪用など、攻撃の手口が複雑・巧妙化する中、各社は防止策だけでなく発生後の事業継続計画(BCP)の強化が求められている。
明日はわが身、重大な経営リスクに
「サイバー攻撃は『いつか起こる』のではなく、常にリスクにさらされ、手口も進化している。非常に対応が難しいリスクだ」と話すのはトヨタ紡織の白柳正義社長。各社とも直近で生産継続に影響を及ぼすような事象は確認されていないものの、「大きな経営リスク」(豊田合成の齋藤克巳社長)、「明日はわが身」(愛知製鋼の後藤尚英社長)と警戒を強めている。
トヨタ系サプライヤーでは、トヨタが定めた「オールトヨタ セキュリティガイドライン(ATSG)」に基づき、情報セキュリティーの徹底や維持、改善に取り組んできた。アイシンの近藤大介副社長は、ネットワークを24時間365日、常に監視する体制を敷いているとした上で、「異常を察知すればシステムを止め、被害を確認すれば復旧をする。データを頼りにしない復旧手順や訓練も行っている」と説明。愛三工業の加藤貴己社長も「対策についてはかなり前から定期的にアップデートを重ねてきた。有事の際の復旧訓練も行っている」と、BCPが浸透していることを強調した。
新規事業でも対策が課題に
一方で、グローバルで事業を展開するサプライヤーにとって、セキュリティーの〝穴〟をふさぐのは容易ではない。「グループ会社まで行き届いているかというと課題がある」(大豊工業の新美俊生社長)、「部署によっては古いバージョンのOS(基本ソフトウエア)を使わなくてならない」(フタバ産業の今井英樹取締役)など対応の難しさをうかがわせた。
サプライチェーン(供給網)全体での安全対策も課題だ。デンソーでは、仕入れ先の理解浸透を図るための啓発活動を実施するほか、必要と判断した場合には、改善に向けた伴走支援も行っている。
新規事業の創出を目指し、BtoC(個人向け取引)ビジネスに進出するサプライヤーでは、新たなセキュリティーリスクへの対応が求められている。
スマートフォンで施錠・開錠ができるデジタルキーを手掛ける東海理化の二之夕裕美社長は「顧客の情報を持つことになる」と、個人情報漏えいのリスクを認識。実際に、アイシンでは10月、リアルタイム音声認識アプリ「YY(ワイワイ)システム」で、問い合わせフォームを利用した顧客の個人情報が漏えいした可能性があると発表した。現時点で不正利用は確認されていないが、顧客への連絡など対応に追われた。
部工会でも対策を呼び掛け
日本自動車部品工業会(齋藤克巳会長)は10月下旬、「国内企業・組織において、サプライチェーンを通じた侵害を含め、第三者からの不正アクセスに起因する情報漏えいやシステム停止などの被害が相次いで発生している」として、一層の対策徹底を会員企業向けに呼び掛ける緊急メッセージを発表した。発見された脆弱(ぜいじゃく)性への早期対応や、組織トップによる主導を求めている。
サイバーリスク対策はひとたび問題になると、稼働停止により事業が継続できなくなるだけでなく、復旧や損害賠償による金銭的負担、信頼失墜など、企業の存続に関わる重大なリスクとなっている。
見えない敵に対し、どのように対抗していくか。サプライヤー各社の模索が続く。
| 対象者 | 自動車業界 |
|---|
日刊自動車新聞11月12日掲載